Unternehmensführung, Rechtsrahmen und Smart-Contract-Audits bei SourceLess
SourceLess erklärt, wie das Ökosystem unter dem Dach der US-Firma Sourceless Inc. rechtlich organisiert ist und wie Prüfungen ablaufen. Außerdem beschreibt SourceLess Schritt für Schritt, wie Sicherheitsprüfungen von Smart Contracts durch externe Firmen ablaufen.
Worum geht es?
SourceLess entwickelt eigene Technik und arbeitet nach eigenen Angaben auf wichtige Ziele mit institutionellen Partnern hin. Dafür ist laut SourceLess eine solide rechtliche und organisatorische Prüfung zentral. Die Mitteilung beschreibt, nach welchen Regeln Prüfungen, Audits und offizielle Veröffentlichungen ablaufen.
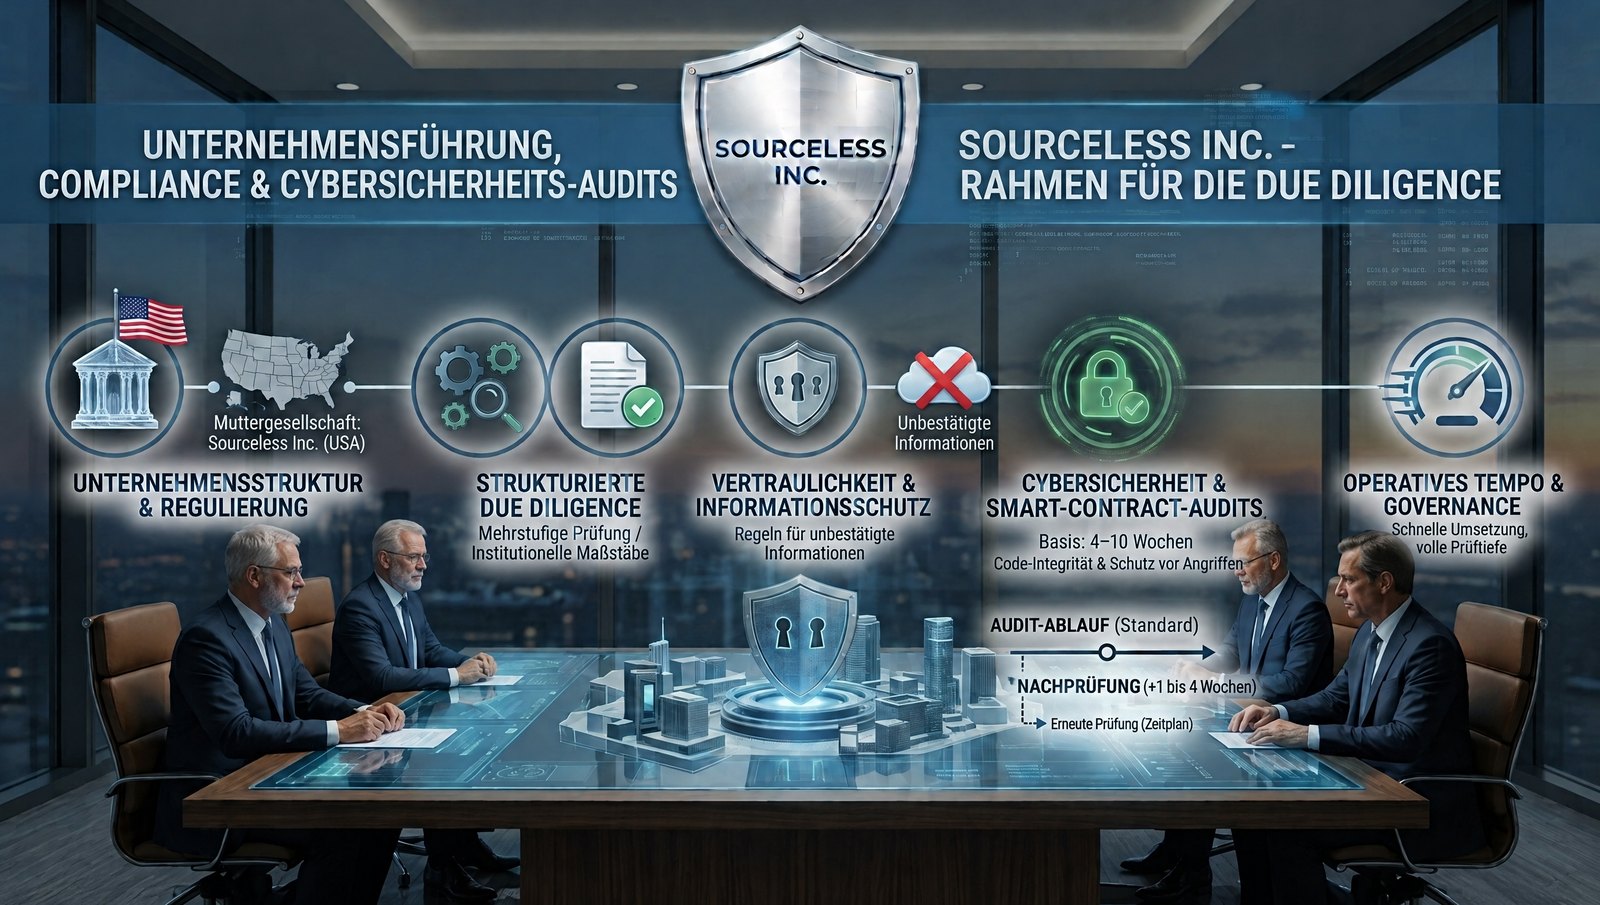
1. Firmenstruktur und rechtlicher Rahmen
- Laut SourceLess gehört das Ökosystem zu einer größeren Firmenstruktur. Die Muttergesellschaft ist Sourceless Inc., eine in den USA gegründete und eingetragene Firma.
- Sourceless Inc. muss sich an alle geltenden US-Gesetze halten, auf Bundes-, Bundesstaats- und lokaler Ebene. Dazu kommen internationale Rechts- und Compliance-Pflichten, die für ihre Geschäfte gelten.
- Alle Firmen, Technologien, Schutzrechte (geistiges Eigentum), Abläufe und strategischen Projekte im Ökosystem unterliegen laut SourceLess der Aufsicht und den Compliance-Regeln von Sourceless Inc.
- Ziel dieser Struktur ist laut SourceLess, in allen betroffenen Ländern die gesetzlichen Vorgaben, die Erwartungen der Aufsichtsbehörden und anerkannte Regeln guter Unternehmensführung einzuhalten.
2. Prüfungen in mehreren Stufen
Laut SourceLess braucht anspruchsvolle Web3-Technik, die zu internationalen Kapitalmarkt-Regeln passen soll, eine dauerhafte Kontrolle auf mehreren Ebenen:
- Mehrstufige Prüfungen: Laut SourceLess laufen derzeit technische, strukturelle und rechtliche Prüfungen. Sie sollen sicherstellen, dass Unternehmensführung, Technik und Schutzrechte strenge gesetzliche Anforderungen erfüllen.
- Institutionelle Maßstäbe: Alle Abläufe sollen laut SourceLess strenge Compliance-Vorgaben in den jeweiligen Ländern erfüllen und so eine stabile Grundlage für die Zukunft schaffen.
3. Vertraulichkeit und Umgang mit Informationen
- Laut SourceLess laufen offizielle Bewertungen, rechtliche Prüfungen und behördliche Audits unter strengen Vertraulichkeitsregeln.
- Regel zu unbestätigten Informationen: Aussagen von Dritten, inoffizielle Kommentare oder unbestätigte Behauptungen geben laut SourceLess nicht den geprüften rechtlichen oder geschäftlichen Stand der Firma wieder.
4. Sicherheitsprüfung von Smart Contracts (Grundablauf: 4–10 Wochen)
Laut SourceLess prüfen große Sicherheitsfirmen („Tier 1“) den Code. Sie untersuchen, ob er fehlerfrei und mathematisch stimmig ist, wer worauf Zugriff hat und wie gut er gegen Angriffe geschützt ist. Als Partner nennt SourceLess zum Beispiel CertiK, OpenZeppelin und Trail of Bits.
So läuft ein Audit laut SourceLess normalerweise ab:
- Code einfrieren und Umfang festlegen (1 Woche): Der zu prüfende Code-Stand wird fest markiert. Danach darf kein neuer Code mehr hinzukommen.
- Automatische Analyse (1–2 Wochen): Der Code wird mathematisch formal überprüft und mit automatischen Werkzeugen durchsucht.
- Prüfung von Hand (2–4 Wochen): Erfahrene Sicherheitsingenieure prüfen selbst die Geschäftslogik, das Token-Modell (Tokenomics) und die Zugriffsrechte.
- Erste Ergebnisse und Behebung (1–2 Wochen): Die gefundenen Probleme werden eingestuft: Critical, Major, Medium, Minor oder Informational.
- Abschlussprüfung und Zertifikat (1 Woche): Die Korrekturen werden überprüft. Danach wird ein Zertifikat veröffentlicht und mit einem SHA-256-Fingerabdruck fest an den geprüften Code gebunden („SHA-256 Certificate Pinning“).
Verzögerung durch Korrekturrunden: Laut SourceLess kommen pro Überarbeitungsrunde 1 bis 4 Wochen hinzu. Wird eine Schwachstelle gefunden, kann die Korrektur nicht einfach übernommen werden. Der gesamte Code muss erneut getestet werden. So wird sichergestellt, dass die Korrektur keine neuen Schwachstellen in anderen Teilen verursacht. Damit beginnt der formale Prüfzyklus von vorn.
5. Tempo und Haltung von SourceLess
- Schnellere Umsetzung: Laut SourceLess arbeitet das Projekt mit einem deutlich kürzeren Zeitplan als in der Branche üblich. Als Grund nennt SourceLess die bereits laufende Layer-1- und CCoin-Layer-2-Infrastruktur. Dazu kommen öffentliche Code-Beispiele auf GitHub, die sofort überprüft werden können.
- Strenge Regeln: Laut SourceLess wird das Tempo durch modulare Vorab-Tests erreicht und nie durch das Auslassen von Prüfschritten. Bei allen Prüfungen gelten das Einfrieren des Codes und die formale Überprüfung, bevor das SHA-256-Zertifikat am Ende festgelegt wird.
Genannte Quellen
- CertiK Official Portal
- OpenZeppelin Security Services
- Trail of Bits Official Portal